El proveedor de infraestructura como servicio (IaaS) confirmó que su servicio IDCF Cloud en la Región 1 del este de Japón sufrió un ataque el 7 de octubre, afectando a casi 500 clientes corporativos y municipales. Una actualización posterior reveló que los servidores virtuales en cuatro zonas de disponibilidad se habían detenido y no podían reiniciarse. La compañía advirtió que sería difícil recuperar o restaurar los datos de los clientes desde la infraestructura afectada, y que estos podrían tener que restaurar todo desde sus propias copias de seguridad.
«Dada la situación actual de los daños y las consideraciones de seguridad, le recomendamos que prepare un entorno independiente y reconstruya su sistema», señaló la empresa a través de una traducción.
La consola de gestión de clientes de IDC sigue sin funcionar, lo que obliga a la empresa a restaurar manualmente los servidores virtuales según las solicitudes individuales de cada cliente.
Entre los clientes afectados se encontraba Fibergate, proveedor de servicios de internet y Wi-Fi, que reveló el impacto en sus servicios de autenticación Wi-Fi, mientras que la empresa de software de comunicaciones empresariales Medialink vio cómo sus servicios de telefonía empresarial basados en la nube y de centralita privada con protocolo de internet (IP-PBX) dejaban de funcionar.
Organizaciones del sector público también se vieron afectadas por el ataque, así como empresas de logística, educación y servicios financieros.
Al parecer, ninguno de los servicios de telecomunicaciones proporcionados por la empresa matriz de IDC se ha visto afectado por la filtración.
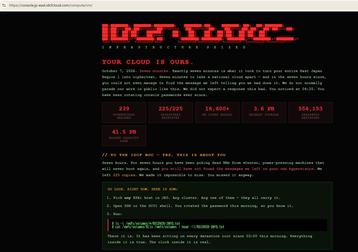
Mensaje reportado dejado por los atacantes (J416DY vía x.com)– j416dy (X.com)
‘Siete minutos para desmantelar una nube nacional’
En una captura de pantalla compartida por Bleeping Computer , el atacante en cuestión dejó un mensaje en inglés en la consola de la plataforma IDCF, burlándose de que el ciberataque solo tardó siete minutos en llevarse a cabo.
«7 de octubre de 2026. Siete minutos. Exactamente siete minutos fue lo que tardamos en convertir toda su Región Este de Japón en texto cifrado y desmantelar una nube nacional; y en las siete horas transcurridas desde entonces, ni siquiera lograron encontrar el mensaje que les dejamos informándoles de que lo habíamos hecho», decía el mensaje. «Normalmente no hacemos alarde público de nuestro trabajo de esta manera. No esperábamos una respuesta tan negativa. Se dieron cuenta a las 4:25. Desde entonces, han estado cambiando las contraseñas de la consola».
“Durante siete horas has estado intentando arrancar máquinas virtuales muertas desde vCenter (VMware vCenter Server), pulsando botones de encendido en máquinas que nunca volverán a arrancar”, añadía.
El atacante afirmó que la brecha afectó a casi 240 hipervisores, destruyó más de 554.150 instantáneas y eliminó 41,5 petabytes de capacidad de respaldo. También afirmó haber cifrado 225 almacenes de datos, refiriéndose a la infraestructura de almacenamiento que contiene archivos de máquinas virtuales y discos virtuales.
En respuesta, IDC Frontier estableció un centro de operaciones de emergencia, con el apoyo de SoftBank para la investigación, la asistencia a los clientes y la recuperación de sus operaciones.
Si bien los ciberataques liderados por agentes de IA están acaparando los titulares, una investigación reciente de seguridad de Google reveló que la infraestructura de virtualización fue el objetivo de aproximadamente el 43 % de las intrusiones de ransomware a las que respondió en 2025, frente al 29 % en 2024.
Al igual que en el ataque a IDC, sus investigaciones identificaron grupos de ransomware que utilizaban scripts automatizados para acceder a múltiples hosts ESXi, apagar máquinas virtuales, eliminar instantáneas y copias de seguridad, e implementar ransomware.